













 UEFA Nations League
 Super League
 Premier League
 Champions League
 Europa League
 UEFA Conference League
 Bundesliga
 Serie A
 La Liga
 Ligue 1
 Superleague 2
 Κύπελλο Ελλάδας
 Euroleague
 Basket League
 NBA
 Eurocup
 Basketball Champions League
 Volley
 Tennis
 Πόλο
 Στίβος
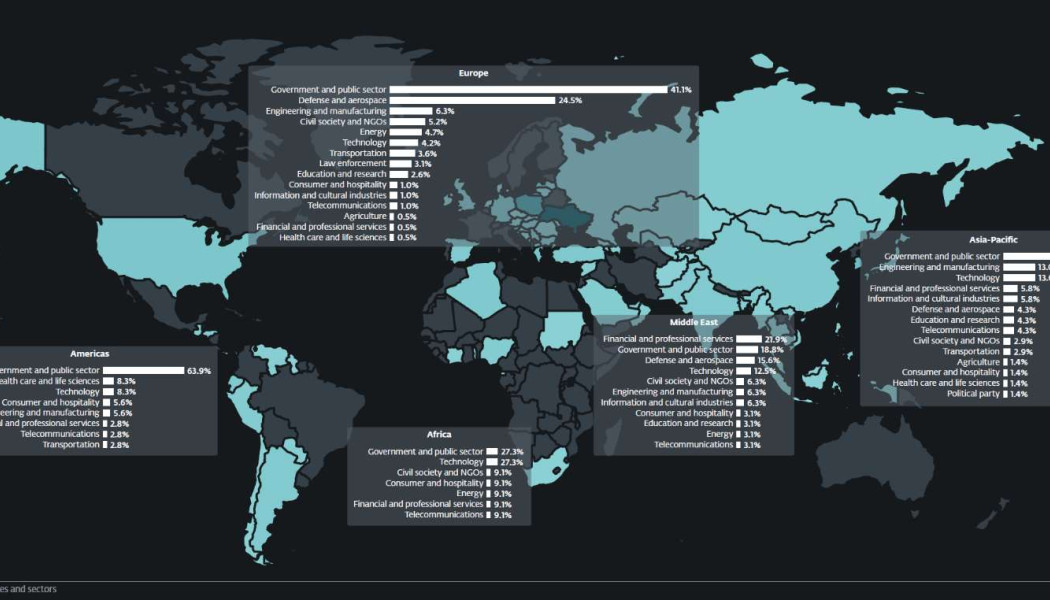
Η κυβερνοκατασκοπεία εξακολουθεί να αποτελεί σημαντικό πεδίο αντιπαράθεσης μεταξύ κρατών, με τις επιχειρήσεις στον ψηφιακό χώρο να ακολουθούν σε μεγάλο βαθμό τις γεωπολιτικές εξελίξεις και τις στρατηγικές προτεραιότητες των εμπλεκόμενων χωρών. Αυτό προκύπτει από τη νέα Έκθεση Δραστηριότητας APT (Advanced Persistent Threat) της ESET, η οποία δημοσιεύθηκε στις 6 Νοεμβρίου 2026 και εξετάζει την περίοδο Απριλίου-Σεπτεμβρίου 2026.
Οι ερευνητές καταγράφουν την κινητικότητα ομάδων που συνδέονται με κρατικά συμφέροντα και πραγματοποιούν στοχευμένες επιχειρήσεις κυβερνοκατασκοπείας. Πρόκειται για ομάδες με δυνατότητα μακροχρόνιας πρόσβασης σε πληροφοριακά συστήματα, οι οποίες χρησιμοποιούν εξειδικευμένα εργαλεία και τεχνικές ώστε να συλλέγουν πληροφορίες, να παρακολουθούν δραστηριότητες και, ανάλογα με τους στόχους τους, να υπονομεύουν την ασφάλεια οργανισμών.
Το ενδιαφέρον της έκθεσης δεν περιορίζεται στον εντοπισμό νέων μεθόδων επιθέσεων. Αναδεικνύει επίσης τη σύνδεση του κυβερνοχώρου με τις συμβατικές στρατιωτικές επιχειρήσεις, τη βιομηχανική κατασκοπεία και τις περιφερειακές αντιπαραθέσεις.
Ρωσία και Λευκορωσία: Στο επίκεντρο η Ουκρανία και η Ευρώπη
Οι ομάδες που συνδέονται με τη Ρωσία εξακολούθησαν να επικεντρώνονται στην Ουκρανία και στις ευρωπαϊκές χώρες, στοχεύοντας κρατικούς φορείς, αμυντικούς οργανισμούς και στρατιωτικές οντότητες.
Ιδιαίτερο ενδιαφέρον παρουσιάζει η αυξανόμενη σύγκλιση της δραστηριότητάς τους με εκείνη ομάδων που συνδέονται με τη Λευκορωσία.
Σύμφωνα με την ESET, οι ομοιότητες στις επιχειρησιακές τους μεθόδους ενισχύουν την εκτίμηση ότι αναπτύσσεται στενότερη συνεργασία. Μάλιστα, οι λευκορωσικές ομάδες περιγράφονται ως κυβερνοπληρεξούσιοι (cyber proxies) ή πολλαπλασιαστές ισχύος (force multipliers) για τη Ρωσία.
Αυτό σημαίνει ότι η δραστηριότητά τους μπορεί να υποστηρίζει ευρύτερους ρωσικούς στρατηγικούς στόχους, χωρίς οι επιχειρήσεις να πραγματοποιούνται απαραίτητα από τους ίδιους φορείς.
Οι ερευνητές παρατήρησαν αυξημένη και περισσότερο επιθετική δραστηριότητα ομάδων που συνδέονται με τη Λευκορωσία, ιδιαίτερα σε επιχειρήσεις που αντανακλούν τις προτεραιότητες της Μόσχας στο ουκρανικό μέτωπο.
Αντίθετα, σημαντική μείωση παρουσίασε η δραστηριότητα της Gamaredon, μιας ομάδας γνωστής για τον μεγάλο όγκο κυβερνοεπιχειρήσεων που πραγματοποιεί.
Η ESET εξετάζει το ενδεχόμενο η εξέλιξη αυτή να σχετίζεται με τις ουκρανικές επιθέσεις στην Κριμαία, όπου εκτιμάται ότι δραστηριοποιείται η ομάδα, ή με αναδιάρθρωση των επιχειρήσεών της. Δεν έχει, ωστόσο, καταλήξει σε οριστικό συμπέρασμα.
Κίνα: Στόχος η βιομηχανία ημιαγωγών της Ταϊβάν
Στην Ανατολική Ασία, οι επιχειρήσεις ομάδων που συνδέονται με την Κίνα επικεντρώθηκαν σε μεγάλο βαθμό σε εταιρείες της Ταϊβάν που δραστηριοποιούνται στον τομέα των ημιαγωγών.
Η συγκεκριμένη στόχευση αποκτά ιδιαίτερη σημασία λόγω της στρατηγικής θέσης που κατέχει η Ταϊβάν στην παγκόσμια παραγωγή προηγμένων μικροκυκλωμάτων.
Οι ημιαγωγοί αποτελούν βασικό εξάρτημα για συστήματα επικοινωνιών, υπολογιστικές εφαρμογές, τεχνητή νοημοσύνη και σύγχρονο στρατιωτικό εξοπλισμό.
Η ESET συνδέει τη δραστηριότητα αυτή με τις μακροχρόνιες προτεραιότητες της κινεζικής βιομηχανικής κατασκοπείας και τη σημασία των τεχνολογικών αλυσίδων εφοδιασμού για την οικονομική και εθνική ασφάλεια.
Παράλληλα, εντόπισε εκστρατείες που φαίνεται να υποστηρίζουν τις προσπάθειες των κινεζικών αρχών για την αντιμετώπιση του οργανωμένου εγκλήματος και ατόμων που συνδέονται με κυκλώματα απάτης.
Η συγκεκριμένη δραστηριότητα εκτιμάται ότι εντάσσεται σε ευρύτερες περιφερειακές πρωτοβουλίες για την καταπολέμηση του χρηματοοικονομικού εγκλήματος.
Ιράν: Επανεμφάνιση ομάδων με στόχο το Ισραήλ
Αυξημένη δραστηριότητα καταγράφηκε και στη Μέση Ανατολή, κυρίως λόγω της επανεμφάνισης ομάδων που συνδέονται με το Ιράν.
Οι FilthyFeline, υποομάδα της OilRig, και MuddyWater επανέλαβαν τις επιχειρήσεις τους έπειτα από μια περίοδο σχετικής ύφεσης.
Σύμφωνα με την έκθεση, το μεγαλύτερο μέρος της δραστηριότητάς τους στράφηκε εναντίον ισραηλινών οργανισμών διαφόρων τομέων, ενώ επηρεάστηκε και μικρότερος αριθμός αμερικανικών εταιρειών.
Η FilthyFeline φαίνεται επίσης ότι δραστηριοποιήθηκε εναντίον παρόχου υπηρεσιών κινητής μετάδοσης δεδομένων στο Ουζμπεκιστάν.
Παράλληλα, εντοπίστηκε δραστηριότητα της Arid Viper, ομάδας που συνδέεται με τη Χαμάς, εναντίον οντότητας που φαίνεται να είναι το Υπουργείο Εξωτερικών και Αποδήμων της Παλαιστινιακής Αρχής ή συνδεδεμένος κρατικός φορέας.
Η συγκεκριμένη περίπτωση αναδεικνύει ότι οι επιχειρήσεις κυβερνοκατασκοπείας δεν περιορίζονται στις αντιπαραθέσεις μεταξύ κρατών, αλλά επεκτείνονται και στις ενδοπαλαιστινιακές πολιτικές σχέσεις.
Βόρεια Κορέα: Στο στόχαστρο η Ουκρανία και η τεχνολογία των drones
Η Βόρεια Κορέα εξακολουθεί να συνδέεται με επιχειρήσεις εναντίον εταιρειών τεχνολογίας, επιχειρήσεων κρυπτονομισμάτων και προγραμματιστών λογισμικού.
Ωστόσο, η Ουκρανία αναδεικνύεται σε ολοένα σημαντικότερο στόχο, παράλληλα με τη Νότια Κορέα.
Οι ερευνητές εκτιμούν ότι αυτή η εξέλιξη πιθανότατα σχετίζεται με την ενίσχυση της στρατιωτικής συνεργασίας ανάμεσα στη Μόσχα και την Πιονγκγιάνγκ.
Ιδιαίτερο ενδιαφέρον παρουσιάζει η επανέναρξη επιχειρήσεων της ομάδας Lazarus εναντίον του τομέα των μη επανδρωμένων αεροσκαφών.
Οι επιτιθέμενοι χρησιμοποιούν συχνά προσχηματικές διαδικασίες πρόσληψης προσωπικού για να αποκτήσουν πρόσβαση σε συστήματα και πληροφορίες εταιρειών.
Η πρόσβαση σε τεχνογνωσία κατασκευής drones αποκτά ιδιαίτερη αξία σε μια περίοδο κατά την οποία τα μη επανδρωμένα συστήματα διαδραματίζουν καθοριστικό ρόλο στον πόλεμο της Ουκρανίας.
Η τεχνητή νοημοσύνη στα χέρια των χάκερ
Ξεχωριστό κεφάλαιο της έκθεσης αποτελεί η χρήση τεχνητής νοημοσύνης και μεγάλων γλωσσικών μοντέλων από ομάδες APT.
Οι ερευνητές εντόπισαν περιπτώσεις στις οποίες χρησιμοποιήθηκαν εργαλεία AI για την επιτάχυνση της ανάπτυξης κακόβουλου λογισμικού και τη δημιουργία παραπλανητικών ιστοσελίδων.
Όπως εξηγεί ο διευθυντής Έρευνας Απειλών της ESET, Jean-Ian Boutin, η πρακτική αυτή θυμίζει το λεγόμενο vibe coding, κατά το οποίο παράγεται γρήγορα κώδικας με οδηγίες προς εργαλεία τεχνητής νοημοσύνης και στη συνέχεια προσαρμόζεται από ανθρώπινους χειριστές.
Ιδιαίτερη περίπτωση αποτέλεσε η ομάδα UAC-0099, που συνδέεται με τη Ρωσία. Οι ερευνητές διαπίστωσαν ότι είχε ενσωματώσει σε σχόλιο ενός προγράμματος ένα παραπλανητικό αίτημα για οδηγίες κατασκευής πυρηνικού όπλου.
Σύμφωνα με την ESET, πιθανός στόχος ήταν να ενεργοποιηθούν οι μηχανισμοί ασφαλείας εργαλείων τεχνητής νοημοσύνης που χρησιμοποιούνται για την ανάλυση προγραμμάτων, ώστε να εμποδιστεί η εξέταση του κακόβουλου κώδικα που ακολουθούσε.
Παρά τα συγκεκριμένα ευρήματα, η εταιρεία διευκρινίζει ότι δεν έχει παρατηρήσει ουσιαστική μεταβολή στο συνολικό τοπίο απειλών APT εξαιτίας της τεχνητής νοημοσύνης κατά το τελευταίο εξάμηνο.
Η κυβερνοασφάλεια ως ζήτημα εθνικής ασφάλειας
Η νέα έκθεση καταδεικνύει ότι οι ψηφιακές επιχειρήσεις αποτελούν πλέον σταθερό στοιχείο του διεθνούς ανταγωνισμού.
Οι κυβερνοεπιθέσεις δεν στοχεύουν αποκλειστικά την υποκλοπή δεδομένων, αλλά μπορούν να επηρεάσουν την επιχειρησιακή λειτουργία οργανισμών, την ασφάλεια τεχνολογικών υποδομών και τη διαχείριση ευαίσθητων πληροφοριών.
Η σύνδεση μεταξύ κυβερνοκατασκοπείας, στρατιωτικών επιχειρήσεων και βιομηχανικών συμφερόντων καθιστά την προστασία κρατικών συστημάτων και κρίσιμων υποδομών διαρκή προτεραιότητα.
Η σημαντικότερη διαπίστωση είναι ότι ο κυβερνοχώρος δεν αποτελεί ανεξάρτητο πεδίο από τις διεθνείς εξελίξεις. Αντίθετα, οι στόχοι και οι μέθοδοι των ομάδων που εξετάζει η ESET αντανακλούν σε μεγάλο βαθμό τις στρατηγικές επιδιώξεις των κρατών με τα οποία συνδέονται.
Παράλληλα, η τεχνητή νοημοσύνη αρχίζει να προσφέρει νέα εργαλεία στους επιτιθέμενους, χωρίς όμως, τουλάχιστον προς το παρόν, να έχει αντικαταστήσει τον ανθρώπινο σχεδιασμό και την εκτέλεση των επιχειρήσεων.
Η έκθεση βασίζεται κυρίως σε δεδομένα τηλεμετρίας της ESET, τα οποία έχουν αξιολογηθεί από τους ερευνητές της, και καλύπτει επιλεγμένες ομάδες και περιστατικά, όχι το σύνολο της παγκόσμιας δραστηριότητας κυβερνοεπιθέσεων.